RegBack non deve essere utilizzato su Azure Local
Microsoft continua inoltre a specificare che il ripristino del registro attraverso RegBack non è supportato su Azure Local.
L’operazione può rimuovere impostazioni utilizzate da Lifecycle Manager e Microsoft On-premises Cloud, compromettendo il funzionamento della soluzione.
Non è disponibile un workaround.
Questo aspetto dovrebbe essere inserito anche nelle procedure operative e di disaster recovery utilizzate dagli amministratori, soprattutto quando gli interventi vengono eseguiti fuori orario o da personale che non lavora abitualmente sulla piattaforma Azure Local.
Una nuova struttura per la documentazione Azure Local
La parte forse più interessante della release 2609 non riguarda direttamente il software, ma la documentazione.
Microsoft ha riorganizzato la documentazione Azure Local introducendo una nuova struttura basata sugli scenari.
L’obiettivo è semplificare la navigazione e aiutare amministratori e architetti a raggiungere più velocemente le informazioni relative al tipo di infrastruttura che devono progettare.
È stato introdotto un nuovo punto di ingresso chiamato:
Find your deployment type
La documentazione non parte più solamente dalla funzionalità che si vuole configurare, ma cerca prima di identificare lo scenario nel quale Azure Local deve essere utilizzato.
Find your deployment type
La nuova esperienza guida la scelta attraverso alcuni elementi fondamentali dell’architettura.
Tra questi troviamo:
- modello di connettività
- dimensione dell’ambiente
- architettura del deployment
- requisiti di storage
- modalità operative
Le principali tipologie di deployment considerate sono:
- Hyperconverged
- Disaggregated
- Multi-rack
- Small Form Factor
A queste si aggiungono le modalità di connettività Connected e Disconnected.
È una distinzione importante.
Connected e Disconnected non rappresentano necessariamente due differenti architetture di Azure Local, ma descrivono il modo nel quale la piattaforma comunica e interagisce con Azure.
Deployment Hyperconverged
Il deployment Hyperconverged rappresenta il modello Azure Local più tradizionale.
Compute e storage risiedono sugli stessi nodi e vengono utilizzati insieme all’interno del cluster.
È il modello più vicino all’architettura HCI classica e continua a rappresentare una scelta adatta per molti deployment enterprise, datacenter locali e sedi periferiche.
Deployment Disaggregated
Nei deployment Disaggregated, compute e storage possono invece essere separati.
Questo permette di utilizzare storage SAN esterno e far crescere indipendentemente:
- capacità di calcolo
- capacità storage
- numero di host
- infrastruttura SAN
Le release 2604, 2605 e 2607 hanno progressivamente ampliato le possibilità di questo modello introducendo il supporto SAN, Fibre Channel e successivamente iSCSI.
Multi-rack e Small Form Factor
La nuova organizzazione della documentazione mette maggiormente in evidenza anche gli scenari che vanno oltre il classico cluster Azure Local.
Il modello Multi-rack è rivolto a infrastrutture di grandi dimensioni, nelle quali è necessario distribuire i sistemi su più rack e gestire differenti failure domain.
Il modello Small Form Factor è invece pensato per scenari nei quali spazio fisico, consumi e dimensioni dell’infrastruttura rappresentano elementi importanti.
Tra gli esempi possiamo trovare:
- filiali
- retail
- stabilimenti industriali
- siti edge
- sedi remote
- ambienti con spazi infrastrutturali limitati
Questa nuova impostazione rende evidente come Azure Local stia progressivamente ampliando gli scenari ai quali può essere applicato.
Private Path Network per Azure Local
Insieme alla riorganizzazione della documentazione Microsoft ha pubblicato nuove guide dedicate alle configurazioni Private Path Network.
L’obiettivo è permettere ad Azure Local di comunicare con i servizi Azure utilizzando un percorso privato, evitando che i nodi debbano utilizzare Internet pubblico come percorso verso il cloud.
L’architettura utilizza principalmente:
- Azure Arc Gateway
- Azure Firewall
- Explicit Proxy
- ExpressRoute oppure Site-to-Site VPN
Il traffico proveniente dall’infrastruttura Azure Local viene indirizzato attraverso Azure Firewall e successivamente verso Azure utilizzando il collegamento privato.
Azure Arc Gateway diventa un elemento importante dell’architettura
Azure Arc Gateway permette di semplificare la connettività richiesta dalle risorse Azure Arc.
Senza Arc Gateway un’infrastruttura Azure Local può richiedere l’accesso a un numero elevato di endpoint e FQDN Microsoft.
Utilizzando Arc Gateway è possibile consolidare una parte importante di queste comunicazioni.
Questo permette di:
- semplificare le configurazioni firewall
- ridurre il numero di endpoint da autorizzare
- centralizzare maggiormente il traffico
- semplificare il troubleshooting
- applicare policy di rete più restrittive
Con Private Path questo modello viene ulteriormente esteso, permettendo di utilizzare una connessione privata tra l’ambiente on-premises e Azure.
Dove può essere utile Private Path
Private Path è particolarmente interessante negli ambienti nei quali l’accesso diretto a Internet dai sistemi infrastrutturali non è consentito o deve essere fortemente limitato.
Possibili scenari sono:
- pubblica amministrazione
- settore finanziario
- sanità
- industria
- infrastrutture critiche
- ambienti soggetti a normative stringenti
- reti segregate
- infrastrutture con ExpressRoute già disponibile
È quindi una funzionalità che può contribuire ad ampliare l’utilizzo di Azure Local negli ambienti enterprise che fino a oggi consideravano la dipendenza dalla connettività pubblica verso Azure un elemento critico.
Private Path e Arc Private Link non sono la stessa cosa
È importante non confondere Private Path con Azure Arc Private Link Scope.
Le due tecnologie rispondono a esigenze simili ma utilizzano architetture differenti.
Quando si progettano ambienti Azure Local con Private Path è quindi necessario analizzare attentamente anche i requisiti delle altre risorse Azure Arc presenti nell’infrastruttura.
In particolare, workload o server che richiedono Azure Arc Private Link Scope possono richiedere una progettazione di rete separata.
Cosa cambia concretamente per aziende e system integrator
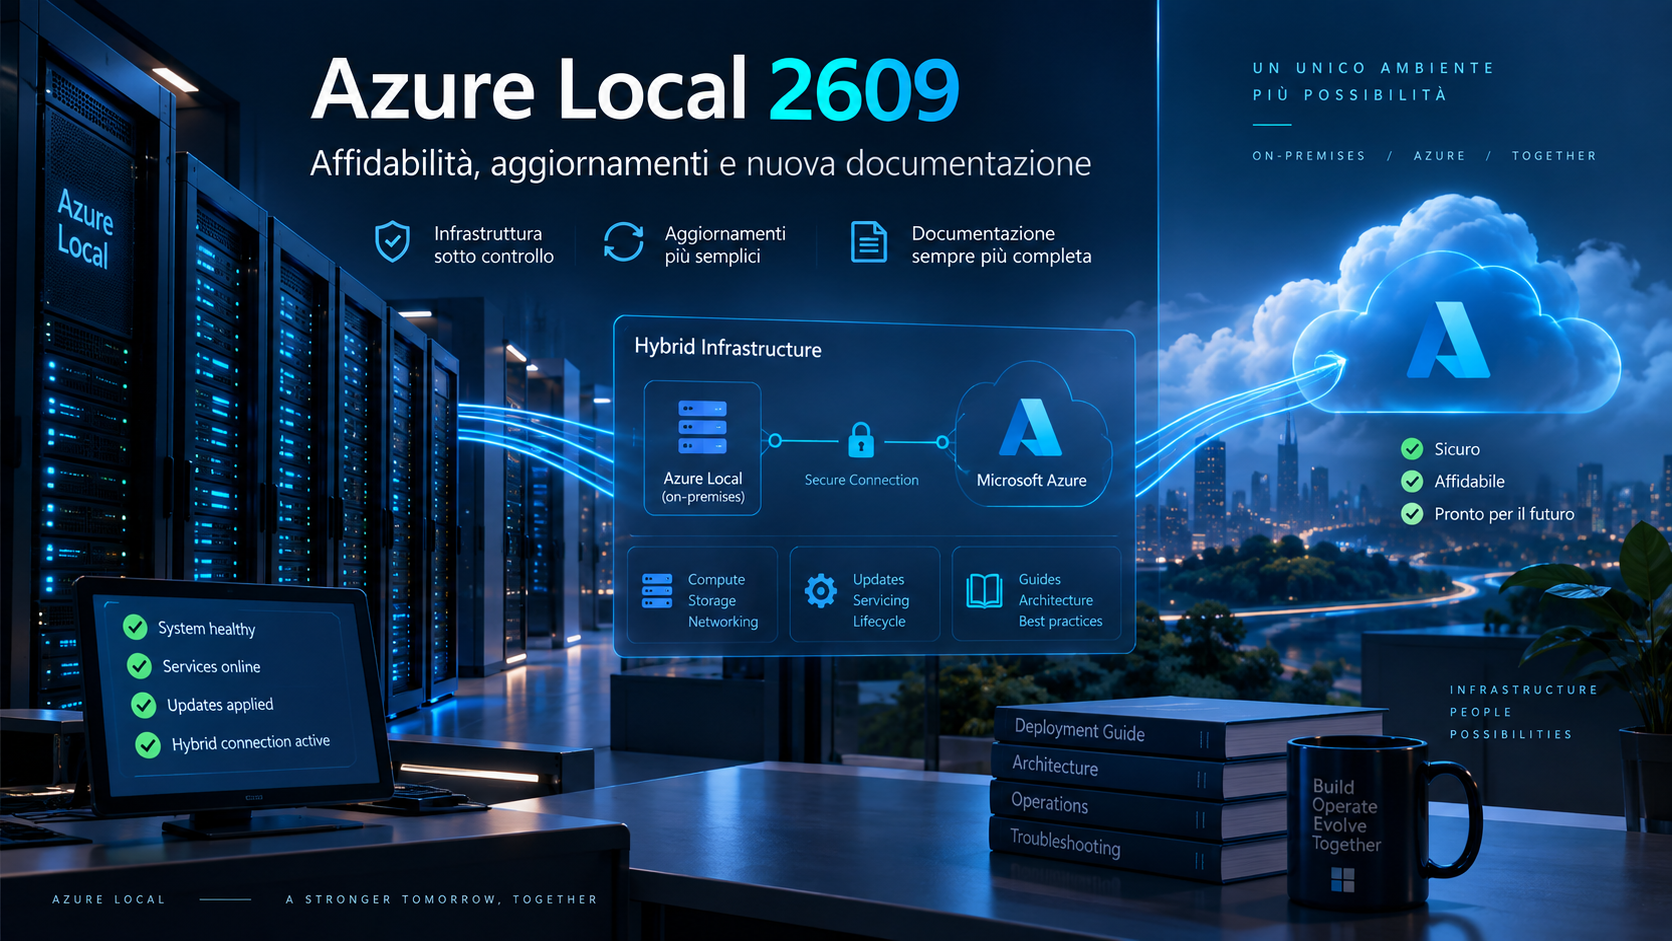
Azure Local 2609 non introduce nuove funzionalità dello stesso peso di quelle viste nelle release precedenti.
Ci sono però alcuni aspetti che hanno un impatto concreto sulla gestione e progettazione della piattaforma.
Maggiore stabilità
La release si concentra principalmente su reliability improvement e bug fix.
Negli ambienti produttivi una versione di consolidamento permette di stabilizzare le funzionalità introdotte durante i precedenti cicli di rilascio.
Migliore compatibilità degli strumenti amministrativi
La correzione relativa a az stack-hci-vm stop riduce i problemi che possono verificarsi quando versioni recenti della CLI vengono utilizzate contro cluster che non sono ancora stati aggiornati.
Maggiore attenzione ai costi
La correzione del problema Azure Machine Configuration ricorda quanto sia importante monitorare non soltanto lo stato tecnico del cluster ma anche le risorse e i costi generati all’interno della sottoscrizione Azure.
Documentazione più semplice da utilizzare
La nuova organizzazione per scenario rende più immediato capire quale architettura Azure Local utilizzare e quali documenti seguire durante progettazione, deployment e gestione.
Nuovi scenari per reti fortemente controllate
La documentazione Private Path offre un riferimento molto più chiaro per progettare ambienti nei quali il traffico tra Azure Local e Azure deve utilizzare percorsi privati e controllati.
Aspetti da verificare prima dell’aggiornamento
Compatibilità hardware e driver
I driver devono essere compatibili con OS build 26100.33438 oppure con Windows Server 2025.
Negli ambienti Integrated System o Premier Solution è opportuno verificare la compatibilità direttamente con l’OEM.
Windows Admin Center
Verificare che l’estensione Cluster Manager sia almeno alla versione 5.2.6.
Le versioni precedenti possono essere interessate dal problema relativo all’eliminazione dei volumi.
Microsoft Defender
Controllare le Attack Surface Reduction Rule e l’eventuale configurazione Restrict App Execution.
Impostazioni non compatibili possono bloccare Solution Update o le operazioni Repair.
Known Issue
La pagina Microsoft dedicata ai Known Issue viene aggiornata continuamente.
È quindi consigliabile consultarla nuovamente immediatamente prima di iniziare la finestra di manutenzione.
Stato dell’aggiornamento
In alcuni casi il portale Azure può mostrare uno stato dell’aggiornamento non coerente con quello reale.
Quando necessario è possibile verificare direttamente lo stato attraverso PowerShell utilizzando:
Get-SolutionUpdate
Un mese tranquillo per Azure Local
Azure Local 2609 è decisamente una release più tranquilla rispetto alle precedenti.
Non troviamo nuove funzionalità come iSCSI SAN, Confidential VM, gestione GPU o aggiunta dei nodi dal portale.
Troviamo invece:
- una nuova build del sistema operativo
- aggiornamenti .NET
- PowerShell 7.6.5
- correzioni per la gestione delle VM
- una correzione relativa alla fatturazione
- nessun nuovo Known Issue specifico
- una documentazione completamente riorganizzata
- nuove guide dedicate a Private Path
Dopo diversi mesi caratterizzati da un’evoluzione molto rapida della piattaforma, una release dedicata principalmente al consolidamento può essere una buona notizia.
La documentazione racconta l’evoluzione di Azure Local
Un aspetto interessante della 2609 è che probabilmente la parte più importante non si trova nel codice, ma nella documentazione.
La nuova struttura basata sui deployment type riflette l’evoluzione che Azure Local ha avuto negli ultimi mesi.
La piattaforma non è più limitata al tradizionale modello HCI con Storage Spaces Direct.
Azure Local può oggi essere utilizzato in scenari che comprendono:
- infrastrutture iperconvergenti
- storage SAN
- architetture disaggregate
- deployment multi-rack
- siti edge
- ambienti disconnected
- infrastrutture con connettività privata verso Azure
- workload GPU
- container e AKS
- virtualizzazione enterprise
La nuova documentazione cerca quindi di partire dall’architettura da realizzare invece che dalla singola funzionalità.
È probabilmente il modo corretto di documentare una piattaforma che sta diventando sempre più ampia.
Conclusioni
Azure Local 2609 non è una release caratterizzata da nuove funzionalità particolarmente appariscenti.
Microsoft ha scelto di utilizzare l’aggiornamento di settembre principalmente per migliorare affidabilità e stabilità e aggiornare i componenti della piattaforma.
Le due correzioni pubblicate risolvono problemi relativi alla gestione delle VM e alla fatturazione di Azure Machine Configuration, mentre non vengono introdotti nuovi Known Issue specifici della versione.
La novità più interessante riguarda probabilmente la documentazione.
La nuova organizzazione basata sugli scenari rende più semplice comprendere quale deployment Azure Local utilizzare, mentre le nuove guide Private Path affrontano uno degli aspetti più importanti per l’adozione della piattaforma negli ambienti enterprise: la possibilità di controllare maggiormente il percorso di comunicazione tra il datacenter e Azure.
Azure Local continua quindi a evolvere non soltanto attraverso nuove funzionalità, ma anche attraverso una maturazione dell’architettura, delle modalità operative e degli strumenti utilizzati per progettare e gestire la piattaforma.
Dopo le numerose novità delle release 2607 e 2608, settembre è un mese più tranquillo.
E per chi deve ancora approfondire e mettere in produzione quanto introdotto durante l’estate, probabilmente è una buona notizia.